Het begon in de vroege uurtjes van de nacht, toen bij de leverancier Danfoss ineens de eerste alarmerende berichten binnenstroomden. Rond 02.00 uur meldden klanten uit verschillende Europese landen dat de temperatuur in hun koel- en vriesinstallaties plotseling begon te stijgen.
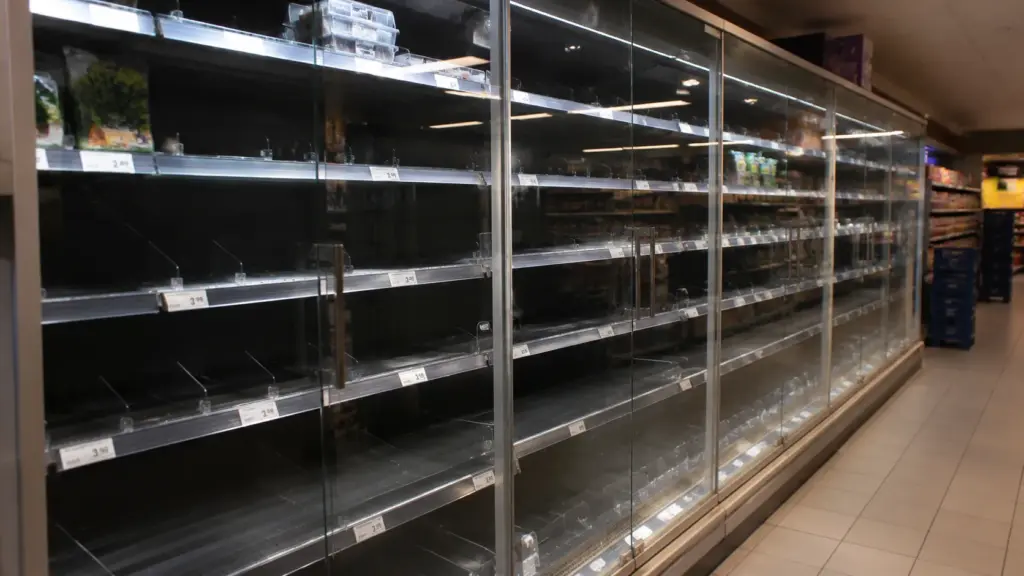
De systemen, die normaal gesproken zorgen voor het veilig bewaren van voedingsmiddelen, vertoonden afwijkend gedrag. De oorzaak hiervan bleef aanvankelijk onduidelijk, maar al snel werd duidelijk dat het niet om een technisch mankement ging.
In het recente verleden waren vergelijkbare incidenten al eens voorgekomen. Zo werden in oktober honderden winkels in Frankrijk getroffen door een soortgelijke aanval, waarbij kwaadwillenden zich toegang verschaften tot de computersystemen van vriesinstallaties. Ondanks deze eerdere waarschuwingen lijkt het erop dat veel bedrijven onvoldoende actie hebben ondernomen om hun systemen beter te beschermen.
Gevolgen voor bedrijven in heel Europa
Uit onderzoek blijkt dat de digitale aanval van afgelopen nacht grote gevolgen heeft gehad in meerdere Europese landen. Van Ierland tot Estland werden koelsystemen van supermarkten en andere bedrijven ontregeld. Ook in Nederland is het niet bij enkele incidenten gebleven: bij minimaal zeventien Nederlandse bedrijven werden vries- en koelsystemen ontregeld als gevolg van de cyberaanval.
De aanval was gericht op apparaten van twee specifieke leveranciers: het Deense Danfoss en het Amerikaanse Copeland. Beide bedrijven leveren zogeheten ‘kastjes’ waarmee vriezers en koelkasten in winkels op het internet kunnen worden aangesloten. Hierdoor kunnen installateurs bijvoorbeeld op afstand eventuele storingen signaleren en verhelpen.
Echter, deze verbinding met het internet blijkt nu een kwetsbaar punt te zijn.
Bekende kwetsbaarheden genegeerd
Al maandenlang is bekend dat er beveiligingsproblemen zijn met de apparaten van zowel Danfoss als Copeland. Na de aanval in Frankrijk stuurde Danfoss zelfs een brief naar zijn klanten. Daarin werd nadrukkelijk geadviseerd om de verbinding met het internet te verbreken en voortaan alleen via een beveiligd netwerk toegang te geven tot de koelsystemen.
“Herstel de toegang tot de units alleen via een beveiligd netwerk,” zo luidde de boodschap.
Toch hebben veel bedrijven deze waarschuwing naast zich neergelegd. Volgens cybersecurityexpert Sijmen Ruwhof is het hierdoor voor hackers relatief eenvoudig geworden om te achterhalen welke apparaten nog altijd met het internet verbonden zijn en dus kwetsbaar zijn voor aanvallen.
Ruwhof noemt het ronduit “een stommiteit” om dergelijke installaties direct aan het internet te koppelen. “En zeker na de hack bij de Franse diepvriezen hadden de installaties al lang van het internet gehaald moeten worden.
Je kunt de klok erop gelijk zetten dat zo’n systeem aangevallen wordt,” aldus Ruwhof.
Kwetsbare systemen eenvoudig te vinden
Volgens Ruwhof hadden bedrijven eenvoudig maatregelen kunnen nemen om dergelijke incidenten te voorkomen. Door de koelsystemen via een beveiligd netwerk te laten communiceren, blijft het mogelijk om op afstand storingen te signaleren, zonder dat de apparaten voor iedereen op het internet zichtbaar zijn.
“Bedrijven hebben hier echt zitten slapen,” benadrukt Ruwhof, verwijzend naar het nalaten van deze basismaatregelen.
Wie verantwoordelijk is voor de aanvallen, is nog niet bekend. Ruwhof noemt het daarvoor nog te vroeg. Opvallend is volgens hem wel dat de systemen niet digitaal gegijzeld zijn, wat meestal gebeurt bij ransomware-aanvallen waarbij losgeld wordt geëist.
In dit geval is er geen sprake van digitale vergrendeling of losgeldverzoeken.
Breed scala aan doelwitten
Een ander opvallend aspect van deze aanval is dat niet één specifieke supermarktketen is getroffen. Volgens Ruwhof zijn verschillende supermarkten en ketens slachtoffer geworden. Dit wijst erop dat de daders niet specifiek op één bedrijf mikten, maar mogelijk willekeurig systemen hebben aangevallen die online te vinden waren.
Ook is er volgens de deskundige geen bewijs dat er een verband is met de recente cyberaanval op Albert Heijn, die vorige maand plaatsvond.
Producten vernietigd door temperatuurstijging
De gevolgen voor de getroffen bedrijven zijn aanzienlijk. In winkels waar de koelsystemen uitvielen, moest een deel van de producten vanwege de gestegen temperatuur worden weggegooid. Hoe omvangrijk de totale schade is, is nog niet duidelijk. Wel is bekend dat bij diverse bedrijven forse verliezen zijn geleden.
Zo werd de Belgische slagerij De Laet & Van Haver afgelopen nacht getroffen door de aanval. Mede-eigenaar Luc De Laet vertelt dat hij samen met zijn team er snel bij was en daardoor een deel van de producten nog tijdig kon terugkoelen.
“Maar er zijn ook producten waarbij dat niet meer lukte,” aldus De Laet. De producten die te warm zijn geworden, liggen nu in een werkende koelcel, maar zullen worden vernietigd. “Het is allemaal nog mooi verpakt, maar het is te warm geworden.
Dat risico willen we niet lopen, dus gaan we het vernietigen. Het zal zo’n tien- tot vijftienduizend euro aan schade zijn,” schat hij.
Ook Belgische supermarkten zijn zwaar getroffen. Volgens de Belgische publieke omroep VRT liep de schade bij de Delhaize in Eeklo op tot tienduizenden euro’s. In een andere vestiging in Hoepertingen moest voor minstens zestigduizend euro aan voedsel worden weggegooid.
Bedrijven gewaarschuwd, toch onvoldoende voorbereid
De recente aanvallen laten zien dat ondanks eerdere waarschuwingen veel bedrijven hun digitale beveiliging niet op orde hebben. De mogelijkheid om koelsystemen online te monitoren en te beheren, biedt gemak, maar brengt ook risico’s met zich mee als de juiste beveiligingsmaatregelen ontbreken.
Ethische hackers en cybersecuritydeskundigen benadrukken dat het van groot belang is om dergelijke systemen niet zonder adequate bescherming met het internet te verbinden.
Hoe groot de totale schade in Europa is, zal pas later blijken. Duidelijk is wel dat de gevolgen voor supermarkten, slagerijen en andere bedrijven fors zijn, zeker nu blijkt dat de aanvallers in staat waren om in één nacht systemen in meerdere landen te ontregelen.