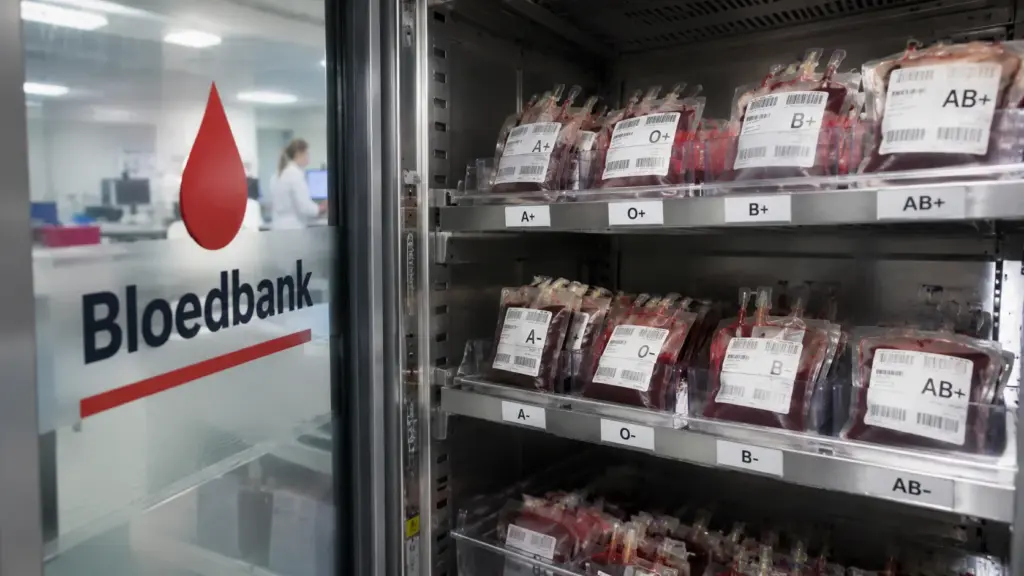
Het begon als een routinecontrole van gevoelige apparatuur binnen de Franse gezondheidszorg, maar onverwacht sloeg de verwarring toe. In een van de koelruimtes die normaal gesproken levensreddende bloedvoorraden veilig bewaren, rees plotseling de temperatuur tot een niveau dat niemand voor mogelijk had gehouden.
De vraag rees direct: hoe kon een streng beveiligde installatie zo totaal uit de hand lopen?
In de wereld van bloedbanken zijn strenge protocollen de standaard. De temperatuur van de koelcellen waarin bloed wordt opgeslagen, behoort tot de meest streng gecontroleerde parameters van het hele systeem. Een kleine afwijking kan de bruikbaarheid van het bloed direct in gevaar brengen.
Toch bleek onlangs dat zelfs deze beveiligde omgeving niet immuun is voor digitale dreigingen. De schrik was groot toen bleek dat niet alleen de werking van de apparatuur was verstoord, maar dat daarachter een gerichte cyberaanval schuilging.
Temperatuurstijging tot ongekende hoogte
Uit onderzoek van de Franse krant Le Parisien blijkt dat meerdere bloedbanken in Frankrijk het doelwit zijn geworden van een cyberaanval. Daarbij werd het koelsysteem van de bloedopslag gehackt, waardoor de temperatuur in de koelcellen, die normaal op min 30 graden Celsius staat, opliep tot wel 110 graden.
Dit is een temperatuur die ver uit de veilige marge ligt en de inhoud van de koelcellen onherroepelijk onbruikbaar maakt.
De aanval trof onder meer de bloedbanken in Parijs, maar ook in andere delen van het land werden vergelijkbare incidenten gemeld. In de getroffen vestigingen hebben medewerkers direct alarm geslagen toen zij merkten dat de temperatuur in de koelcellen abnormaal steeg.
Het bleek niet te gaan om een technisch mankement, maar om een bewuste aanval op het controlesysteem van de koeling.
Gevolgen voor de bloedvoorziening
Het incident heeft directe gevolgen gehad voor de bloedvoorraad in Frankrijk. Bloed dat langere tijd aan te hoge temperaturen wordt blootgesteld, verliest zijn werking en kan niet langer veilig worden toegediend aan patiënten. Hierdoor moesten grote hoeveelheden bloed, bestemd voor onder meer operaties en spoedgevallen, worden vernietigd.
De Franse gezondheidsdienst benadrukt dat de continuïteit van de bloedvoorziening door de aanval onder druk is komen te staan.
De Franse autoriteiten zijn direct een onderzoek gestart naar de toedracht van de cyberaanval. Er wordt gekeken naar de manier waarop de aanvallers toegang wisten te krijgen tot het controlesysteem van de koelcellen. Daarbij wordt ook onderzocht of er sprake is van een bredere bedreiging voor de gezondheidszorg.
“Het is een ernstige zaak als kwaadwillenden zich toegang weten te verschaffen tot zulke vitale infrastructuur,” aldus een woordvoerder van de Franse gezondheidsdienst.
Opvallende Nederlandse connectie
Opmerkelijk is dat de aanval niet berust op toeval of een willekeurige hack. Volgens bronnen die bekend zijn met het onderzoek, is er een directe link met Nederlandse technologie. De software die wordt gebruikt voor de regeling van de koelinstallaties in verschillende Franse bloedbanken, is afkomstig van een Nederlands bedrijf.
Dit bedrijf levert wereldwijd systemen voor klimaatbeheersing in onder andere de medische sector.
Hoewel er nog geen aanwijzingen zijn dat het Nederlandse bedrijf zelf doelwit was van de aanval, wordt de software wel genoemd in het lopende onderzoek. Cyberdeskundigen onderzoeken of er zwakke plekken zijn in de beveiliging van de software, waardoor aanvallers in staat waren in te breken op het systeem en de temperatuurinstellingen te manipuleren.
Reactie van het Nederlandse bedrijf
Het Nederlandse bedrijf waarvan de software wordt gebruikt, heeft inmiddels gereageerd op de berichtgeving. In een verklaring laat het bedrijf weten volledig mee te werken aan het Franse onderzoek en benadrukt het dat de beveiliging van hun systemen voortdurend wordt geëvalueerd en geüpdatet.
“We nemen iedere melding van een mogelijk beveiligingsrisico uiterst serieus en zijn beschikbaar om samen te werken met alle betrokken partijen,” laat een woordvoerder weten.
De Franse autoriteiten hebben nog niet bekendgemaakt wie er achter de aanval zit of wat het motief kan zijn. De prioriteit ligt nu bij het veiligstellen van de overgebleven bloedvoorraden en het herstellen van het vertrouwen in de beveiliging van medische infrastructuur.
Er zijn nog geen meldingen van gezondheidsincidenten als gevolg van het verloren gegane bloed, maar de druk op de bloedvoorziening blijft groot.
Toegenomen dreiging voor vitale sectoren
Deskundigen waarschuwen al langer voor het risico dat cybercriminelen vitale sectoren als de gezondheidszorg inschakelen als doelwit. De aanval op de Franse bloedbanken vormt volgens hen een nieuw dieptepunt, omdat niet alleen privacy of financiële belangen, maar ook direct mensenlevens op het spel staan.
“Dit is een wake-upcall voor alle partijen die verantwoordelijk zijn voor de beveiliging van kritische infrastructuur,” aldus een Franse cyberveiligheidsexpert die bij het onderzoek betrokken is.
Volgens Le Parisien is het niet de eerste keer dat een dergelijke aanval plaatsvindt, maar de schaal en ernst van het incident maken deze zaak uitzonderlijk. De Franse politie werkt samen met internationale partners om het netwerk achter de aanval op te sporen.
Het is nog onduidelijk of het om een gerichte aanval op de Franse gezondheidszorg gaat, of dat het deel uitmaakt van een bredere campagne tegen medische instellingen in Europa.
Voorzorgsmaatregelen en vervolgonderzoek
In reactie op de aanval zijn in Frankrijk extra maatregelen genomen om de beveiliging van medische koelinstallaties te versterken. Bloedbanken controleren nu nog vaker de temperatuur van hun opslagruimtes en er zijn protocollen aangescherpt voor het melden van afwijkingen.
Ook het Nederlandse bedrijf heeft aangekondigd aanvullende veiligheidsupdates uit te brengen voor hun software, om eventuele kwetsbaarheden te dichten.
De Franse gezondheidsdienst roept andere landen op alert te zijn voor soortgelijke cyberdreigingen. Er wordt samengewerkt met Europese instanties om informatie te delen over de aanvalsmethode en om gezamenlijk te werken aan oplossingen die vitale medische processen kunnen beschermen tegen digitale sabotage.
De komende weken zal verder onderzoek moeten uitwijzen hoe de aanvallers precies te werk zijn gegaan en welke maatregelen nodig zijn om herhaling te voorkomen.